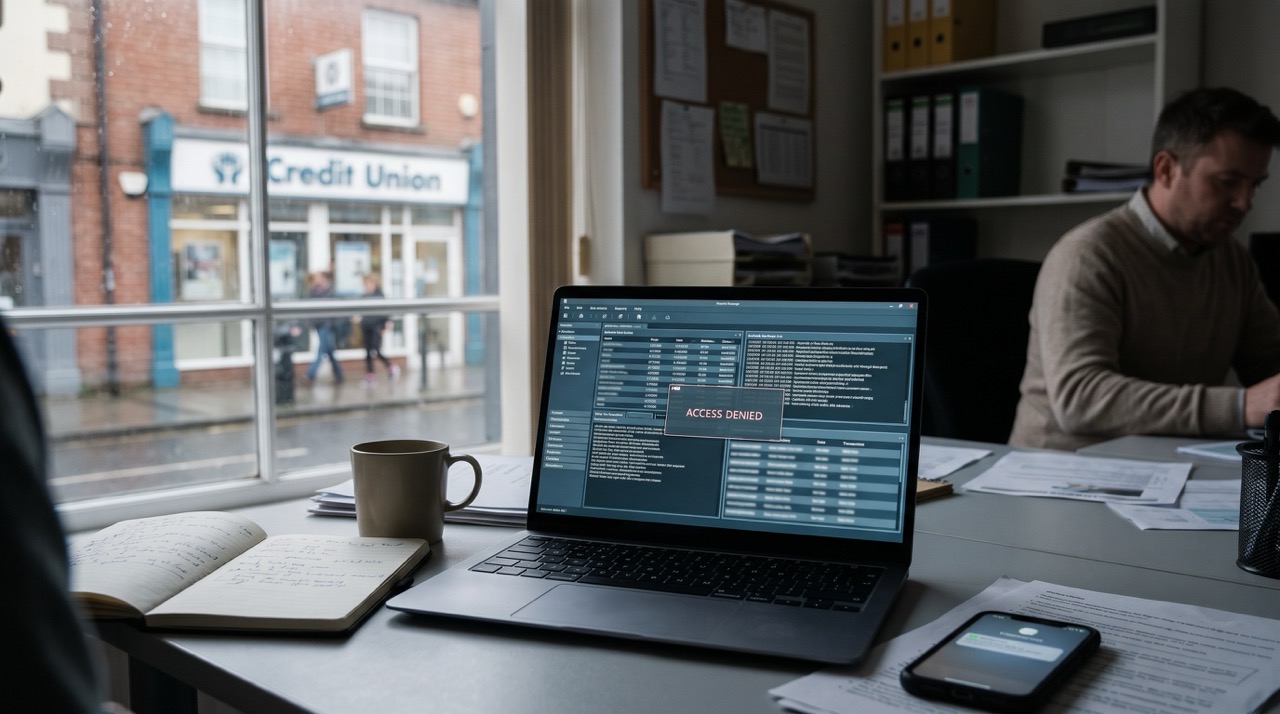
Około 40 irlandzkich placówek Credit Union zgłosiło poważny incydent bezpieczeństwa do Komisji Ochrony Danych (Data Protection Commission – DPC) po cyberataku na zewnętrznego dostawcę usług informatycznych, firmę Wellington IT. Przestępcy uzyskali dostęp do bazy zapisanych odbiorców płatności, co otwiera drogę do precyzyjnych wyłudzeń finansowych wymierzonych w mieszkańców Irlandii.
Jak doszło do ataku i dlaczego poinformowano o nim z opóźnieniem?
Incydent dotyczy luk w zabezpieczeniach platformy bankowości internetowej i mobilnej dostarczanej przez spółkę Wellington IT z siedzibą w Belfaście. Firma obsługuje około 43 z blisko 160 działających w Irlandii kas Credit Union. Z ustaleń przekazanych przez irlandzkie media wynika, że nieuprawniony dostęp miał miejsce na początku października 2026 roku, kiedy zautomatyzowany skrypt wykorzystał błąd autoryzacji i wysłał miliony zapytań o dane z systemu.
Same placówki Credit Union zostały poinformowane przez dostawcę dopiero w tym tygodniu. Minister stanu ds. sektora Credit Union, Robert Troy, określił kilkutygodniową zwłokę w przekazaniu informacji jako „nieakceptowalną”. Z kolei wicepremier i minister finansów Simon Harris podkreślił, że każde podejrzenie naruszenia danych członków kas budzi poważny niepokój, a resort współpracuje w tej sprawie z Bankiem Centralnym Irlandii (Central Bank of Ireland).
Dodatkowym utrudnieniem jest brak szczegółowych logów aktywności po stronie dostawcy oprogramowania. Oznacza to, że na obecnym etapie śledztwa nie da się precyzyjnie określić, ilu dokładnie klientów zostało poszkodowanych – niektóre szacunki medialne mówią o potencjalnie setkach tysięcy kont, jednak liczba ta nie została jeszcze oficjalnie potwierdzona.
Jakie dane wyciekły, a co pozostało bezpieczne?
Irlandzka Liga Kas Pożyczkowo-Oszczędnościowych (Irish League of Credit Unions) oraz minister Robert Troy zapewnili, że luka została już zamknięta, a żaden klient ani żadna placówka nie stracili dotąd środków bezpośrednio w wyniku ataku. Wyciek dotyczy wyłącznie osób korzystających z bankowości internetowej lub aplikacji mobilnej w placówkach obsługiwanych przez Wellington IT.
| Dane potencjalnie przejęte przez hakerów | Dane bezpieczne (nieobjęte wyciekiem) |
|---|---|
| Imiona, nazwiska lub nazwy firm zapisanych odbiorców przelewów (tzw. saved payees) | Hasła do bankowości internetowej i aplikacji mobilnej |
| Numery kont bankowych: IBAN, BIC, Sort Code oraz Account Number | Kody PIN oraz dane kart płatniczych |
| Tytuły przelewów (payment references) zapisane przy odbiorcach | Salda rachunków oraz historia wykonanych transakcji |
| Adresy odbiorców płatności (jeśli zostały wprowadzone przez użytkownika) | Dane kont członków niekorzystających z bankowości online |
Główne zagrożenia dla klientów i Polaków mieszkających w Irlandii
Choć przestępcy nie mogą bezpośrednio zalogować się na rachunki członków Credit Union, posiadają zestaw informacji idealny do przeprowadzenia zaawansowanych ataków socjotechnicznych. Wielu Polaków mieszkających w Irlandii korzysta z lokalnych kas Credit Union m.in. do opłacania czynszu (rent), opieki nad dziećmi (crèche), rachunków czy przesyłania środków rodzinie.
Specjaliści ds. cyberbezpieczeństwa, m.in. z firmy ESET Ireland, ostrzegają przed trzema głównymi scenariuszami oszustw:
- Fałszywa zmiana numeru konta odbiorcy: Oszuści mogą wysłać SMS lub e-mail podszywający się pod Twojego wynajmującego (landlorda), przedszkole lub stałego usługodawcę. Wiadomość będzie zawierać prawdziwy tytuł przelewu, którego używasz co miesiąc, oraz prośbę o przesłanie kolejnej raty na „nowy numer IBAN”.
- Telefony od fałszywych pracowników Credit Union: Przestępca dzwoni, podając prawdziwe szczegóły Twoich zapisanych odbiorców, aby uwiarygodnić swoją tożsamość, a następnie nakłania do przelania pieniędzy na „bezpieczne konto techniczne” lub podania kodów autoryzacyjnych.
- Zagrożenie dla małych firm i lokalnych organizacji: Polscy przedsiębiorcy prowadzący w Irlandii działalność gospodarczą i rozliczający się przez Credit Union mogą otrzymać sfałszowane faktury od rzekomych dostawców ze zmienionym rachunkiem bankowym.
Jak się zabezpieczyć? Praktyczne kroki dla posiadaczy kont
Placówki dotknięte incydentem są zobowiązane przez Bank Centralny Irlandii do bezpośredniego kontaktu ze swoimi członkami. Zanim otrzymasz oficjalne pismo lub wiadomość, zastosuj kilka podstawowych zasad bezpieczeństwa:
- Zawsze weryfikuj zmianę numeru IBAN telefonicznie: Jeśli wynajmujący, szkoła lub kontrahent napisze, że zmienił konto bankowe, zadzwoń do tej osoby na stary, sprawdzony numer telefonu i potwierdź prośbę.
- Nie klikaj w linki w SMS-ach: Żadne Credit Union nie wyśle wiadomości z linkiem do „sprawdzenia, czy Twoje dane wyciekły” ani z prośbą o ponowne logowanie.
- Rozłącz się, gdy dzwoni „dział bezpieczeństwa”: Pracownicy kasy nigdy nie proszą przez telefon o przeniesienie środków na inne konto ani o podanie hasła czy kodu PIN.
- Reaguj natychmiast w razie pomyłki: Jeśli przelałeś pieniądze oszustowi, natychmiast skontaktuj się ze swoim oddziałem Credit Union, aby spróbować wstrzymać przelew, oraz zgłoś sprawę na najbliższym posterunku policji (Garda Síochána).
Źródła
- The Irish Times – Credit union data breach: Minister concerned over delay in disclosure of cyberattack
- TheJournal.ie – Credit union customer data obtained by 'bad actor' in cyberattack, says minister
- Irish Examiner – Wellington IT software flaw and credit union data breach
- Connacht Tribune – Credit Union members warned to look out for 'dangerous' texts following major data breach